
La sécurité d’une entreprise se joue dans sa boîte mail.
Nous repérons les tentatives de fraude dans votre messagerie et nous avertissons vos équipes avant qu’elles n’agissent.


Notre équipe répond à toutes vos questions.
Réaliser votre diagnostic gratuitCe que Safentreprise repère
- Demande de virement
- Pression à l’urgence
- Changement de coordonnées bancaires
- Domaine ressemblant
- Messagerie grand public
- Demande de confidentialité
- Contournement des procédures
- Pièce jointe de facture
- Nom de l’annuaire, adresse extérieure
- Fournisseur déclaré, autre domaine
- Signature imitée
- Réponse à une conversation inexistante
- Adresse en réponse différente
- Montant inhabituel
- Interlocuteur injoignable
- Nouveau bénéficiaire
Protéger votre messagerie
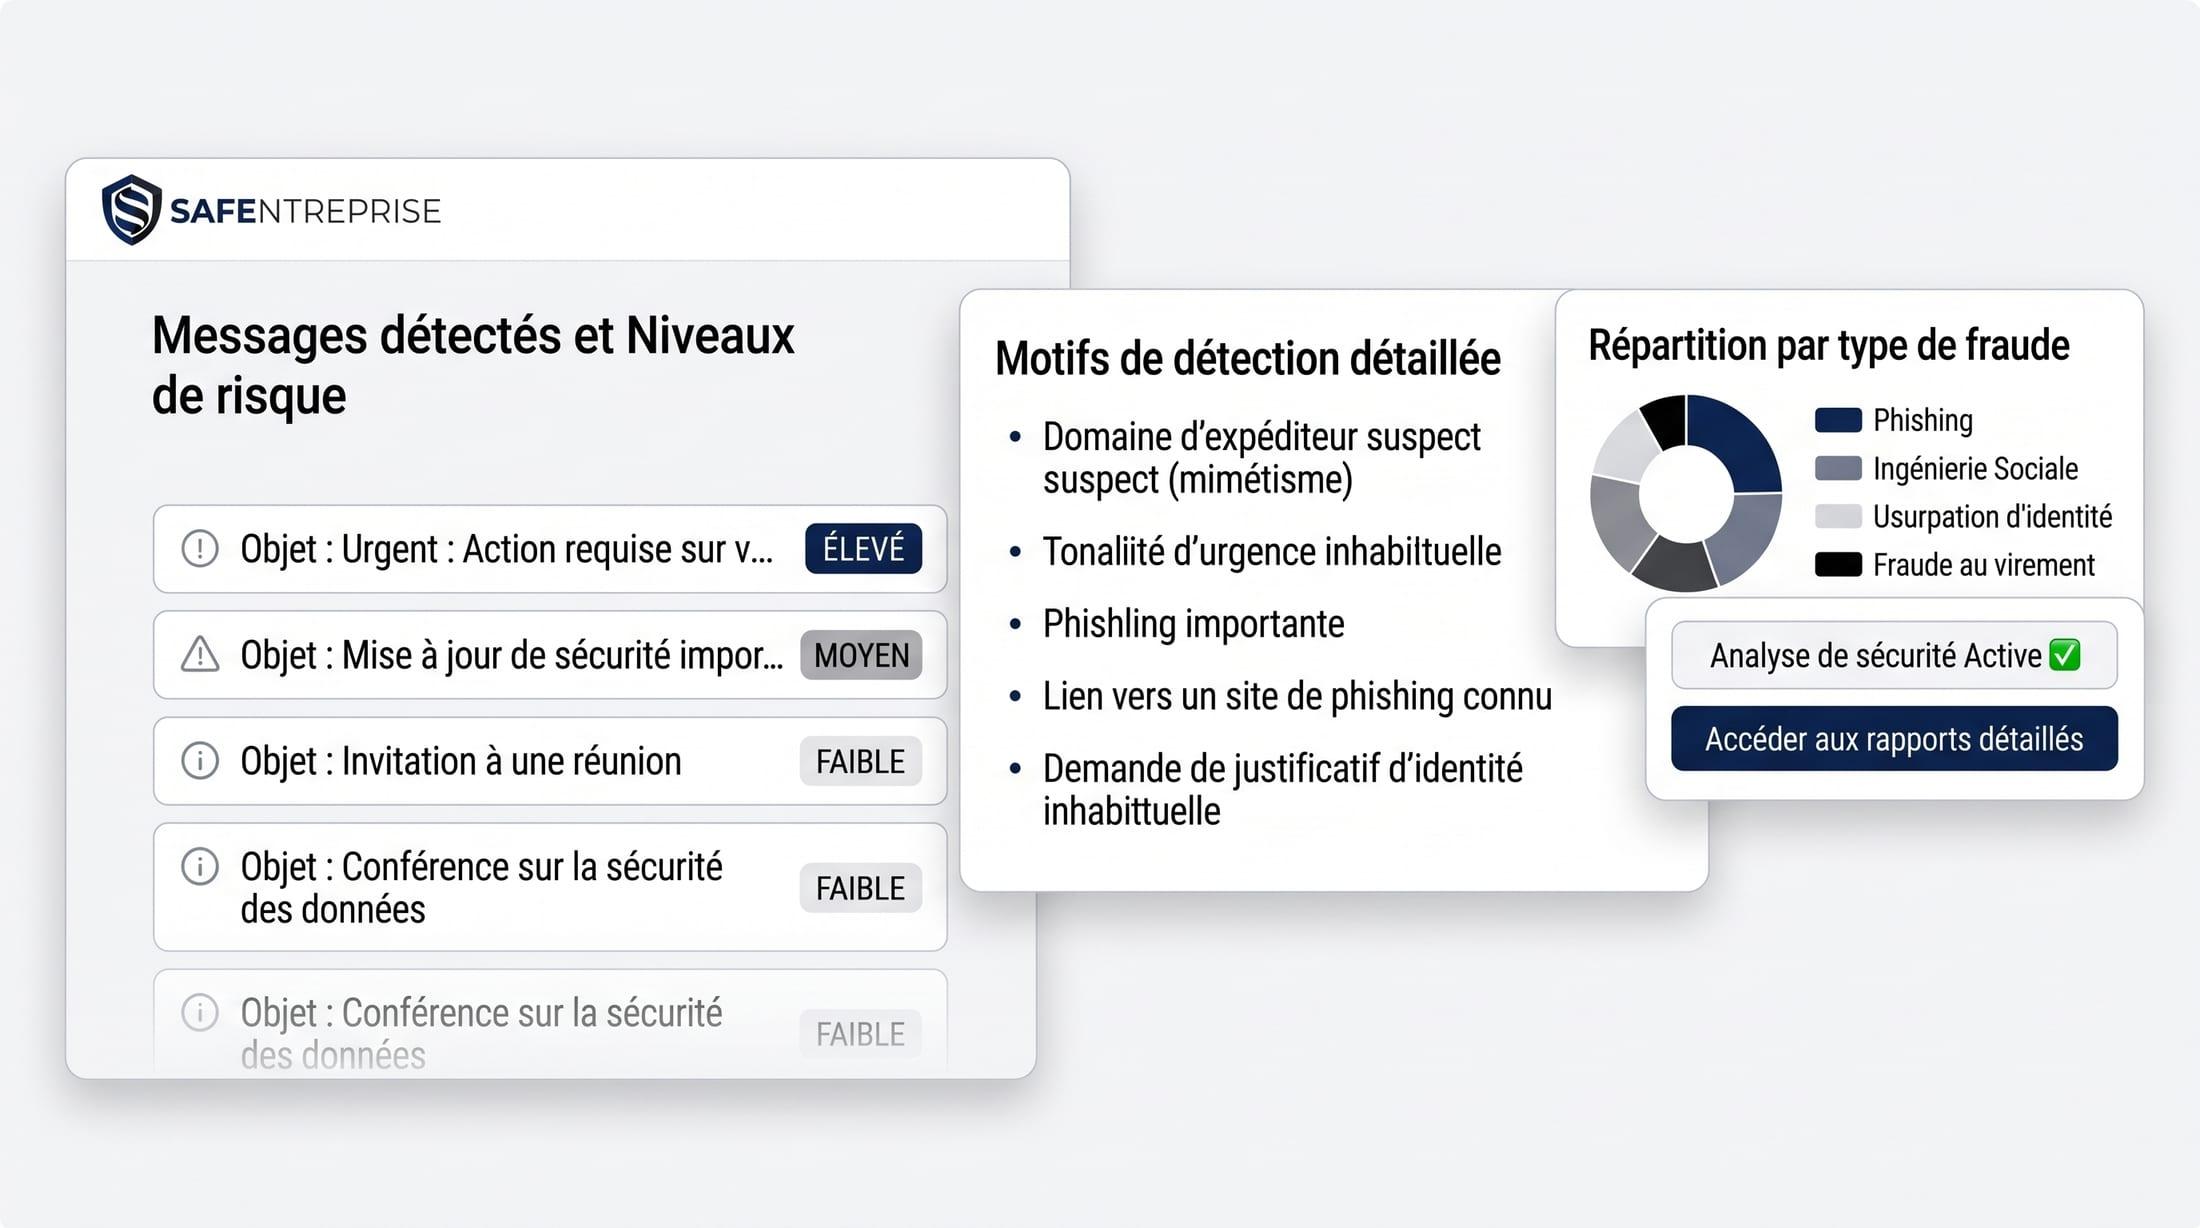
Chaque message reçu dans les boîtes que vous choisissez est analysé, et les tentatives de fraude sont signalées dans le message lui-même.
Former vos collaborateurs
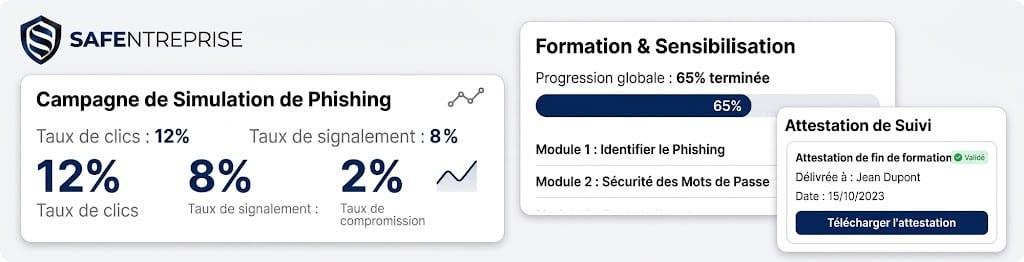
Des campagnes de simulation et des modules courts installent les bons réflexes, et vous montrent où vous en êtes.
Piloter et prouver
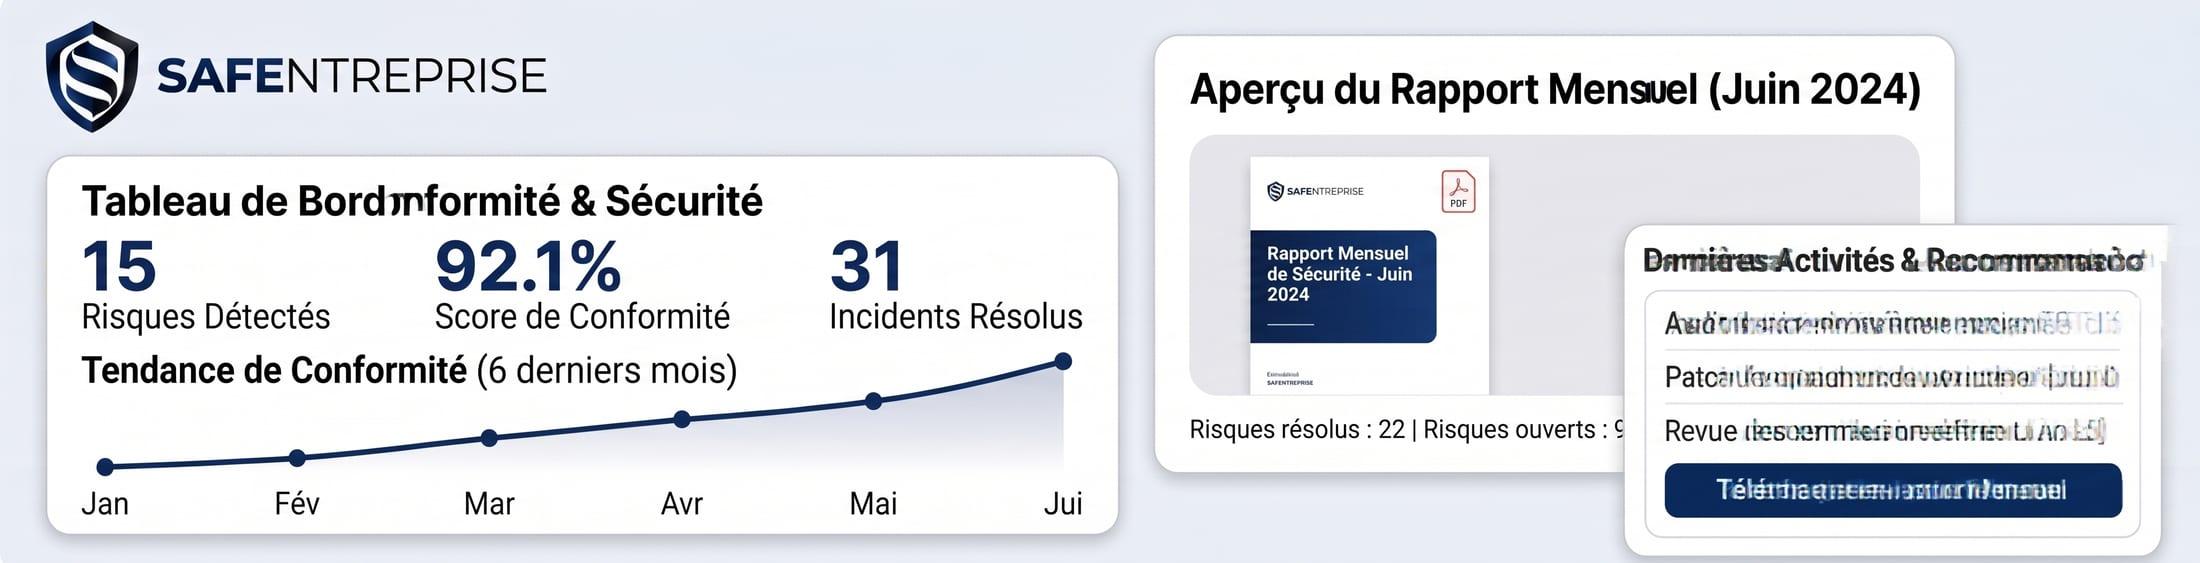
Un tableau de bord, un rapport mensuel, et la preuve technique que nous n’accédons qu’aux boîtes que vous avez désignées.
Détection
- Correspondants de confiance
- Fraude au président
- Faux fournisseur
- Fausse facture
- Typosquatting de domaine
- Changement de coordonnées bancaires
- Vocabulaire d’urgence
- Trois niveaux de risque
Messagerie
- Rien à installer
- Bannière dans le message
- Retrait d’un faux positif
- Outlook, mobile et web
- Microsoft 365
Pilotage
- Tableau de bord des menaces
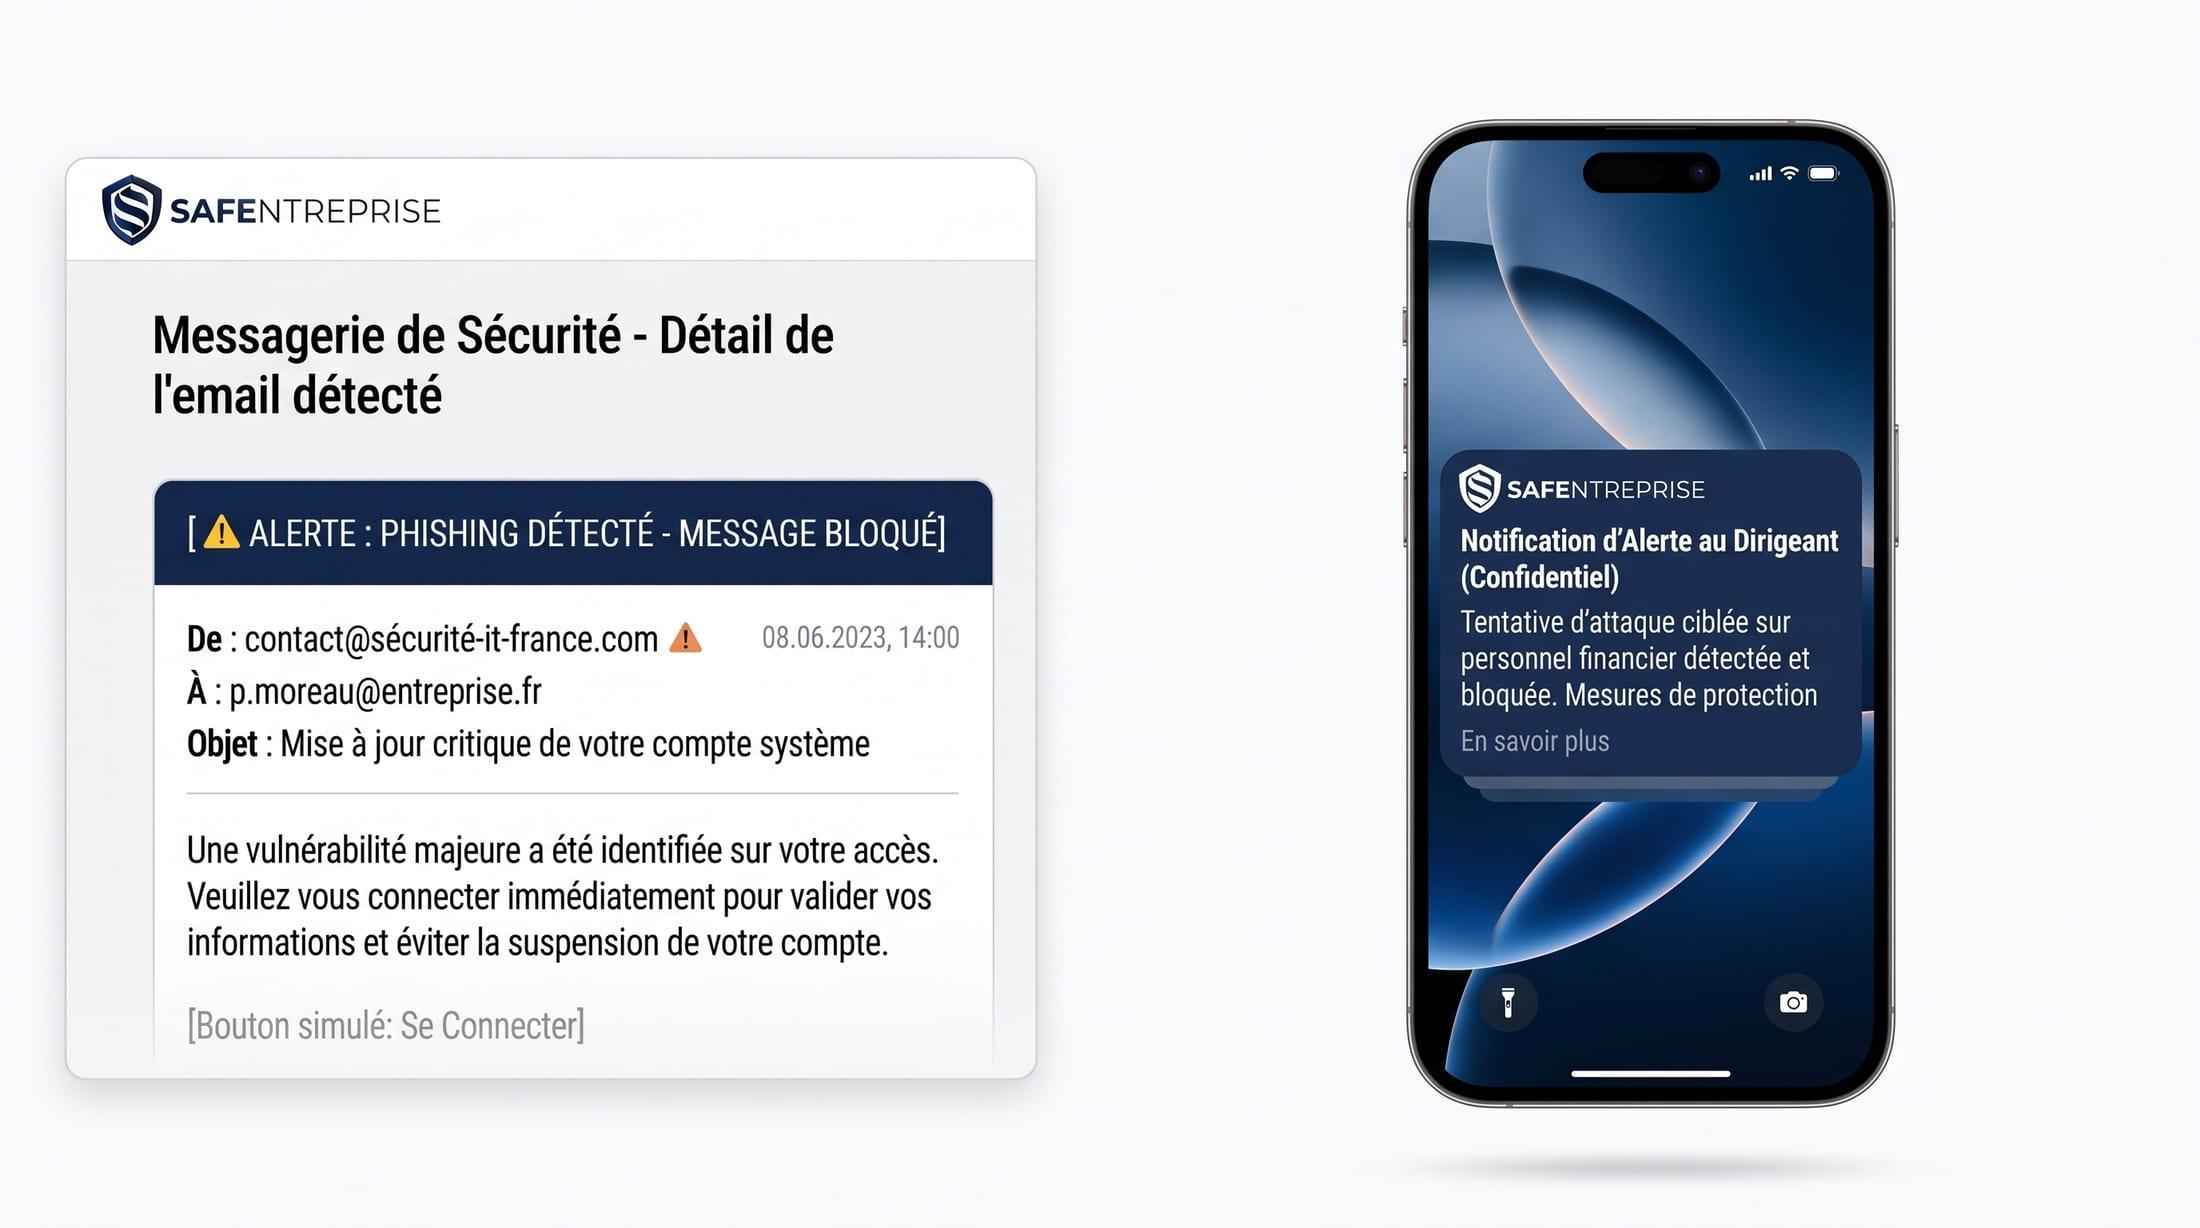
- Alerte dirigeant en temps réel
- Rapport mensuel
- Journal d’accès scellé
- Accès limité aux boîtes choisies
Formation
- Attestations
- Quiz
- Simulations de phishing
- Suivi de progression
- Modules courts
Une protection pilotée, de bout en bout
Raccordez votre Microsoft 365
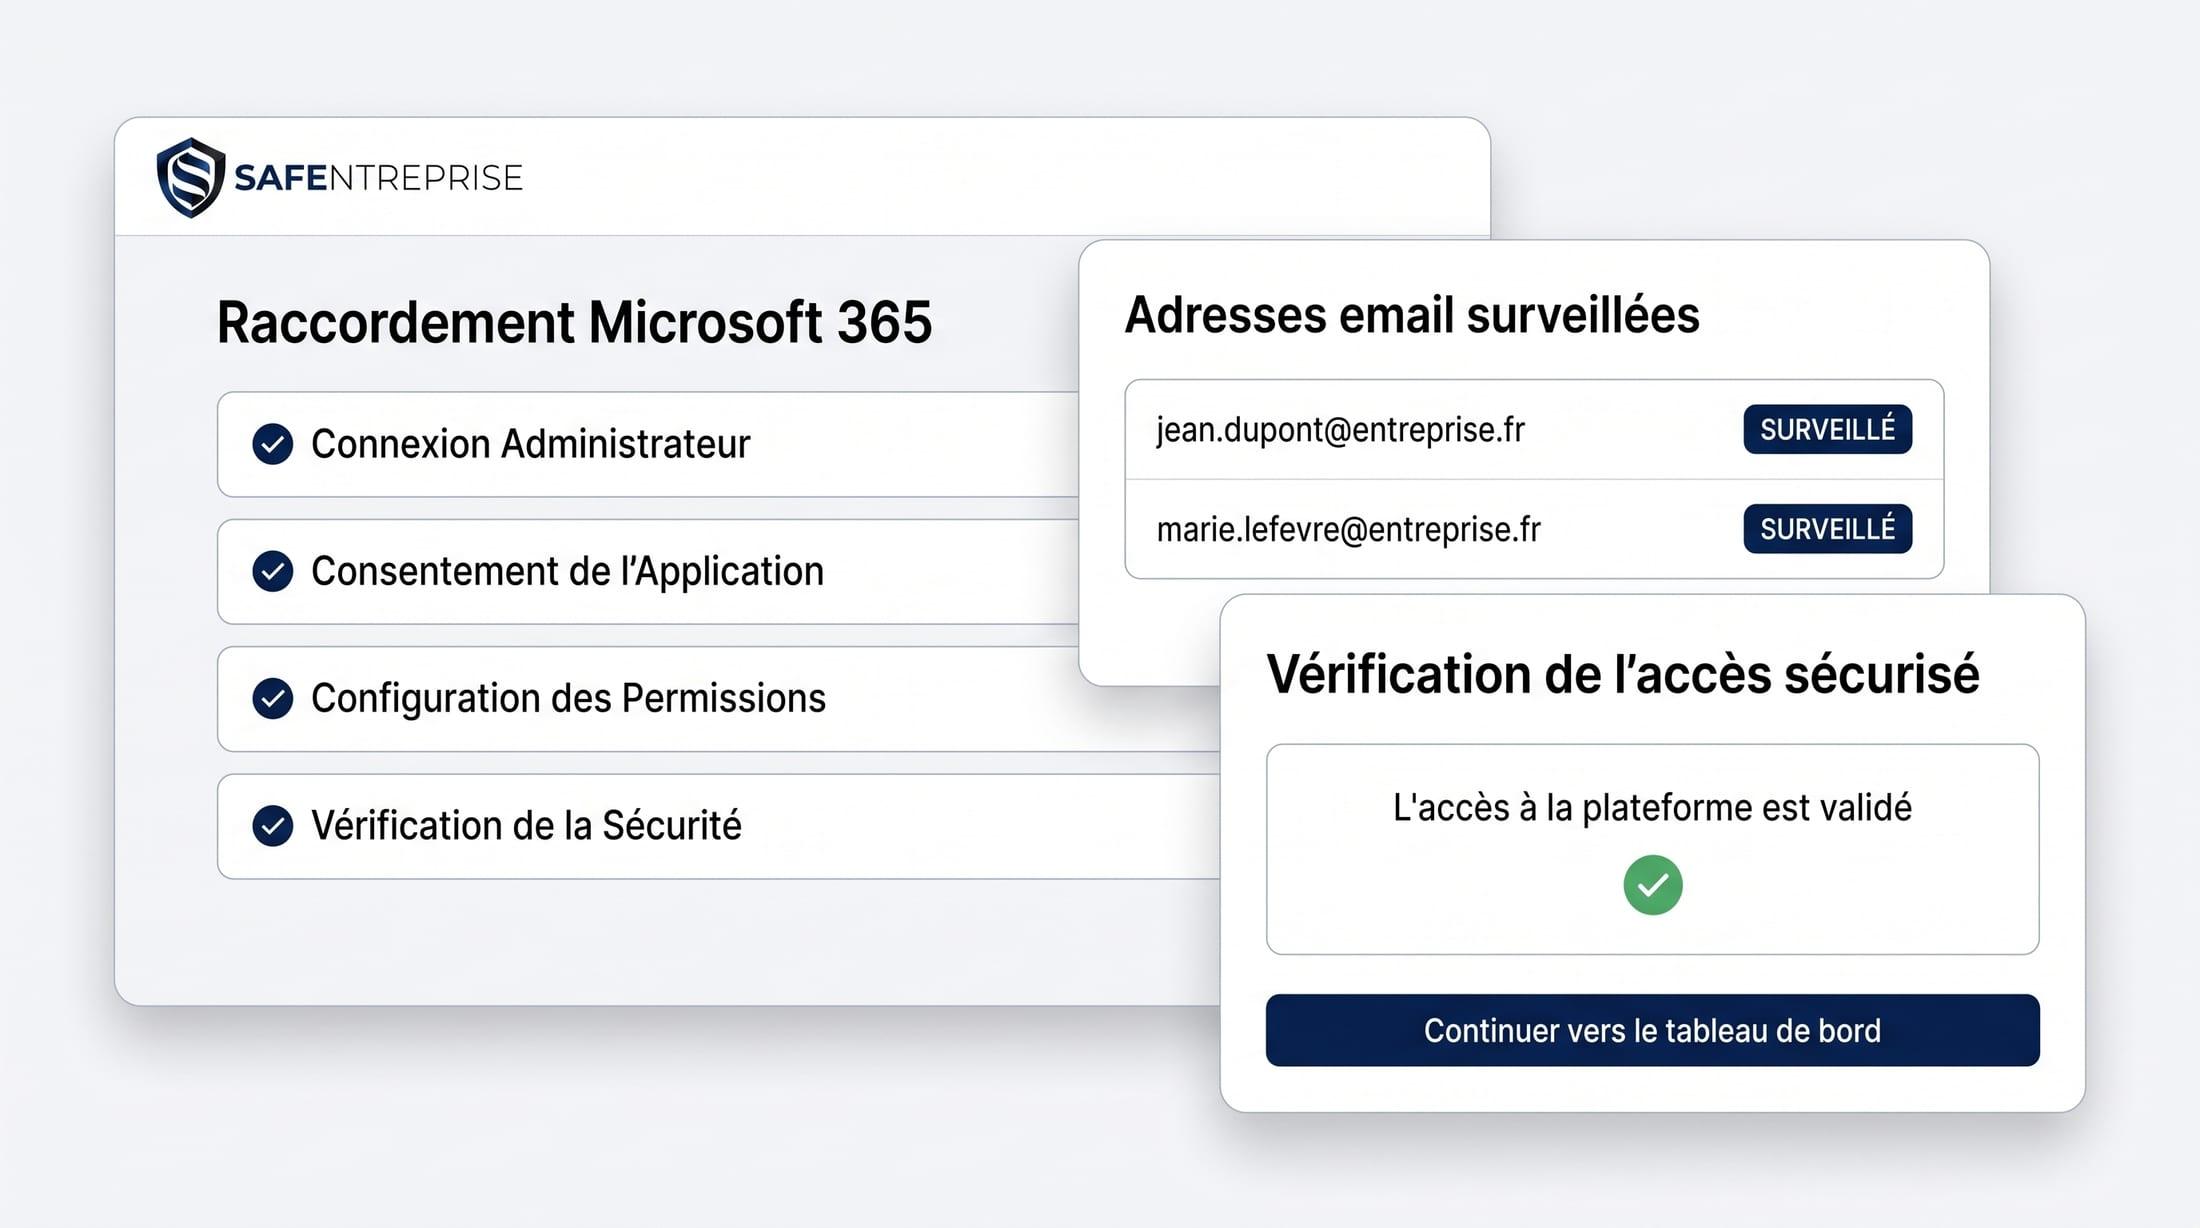
Vous désignez les boîtes à surveiller et une restriction technique garantit que nous ne pouvons atteindre aucune autre. La mise en service prend quelques minutes.
Premier temps · la simulation
Trois étapes, en boucle
- 01
Importez vos collaborateurs
- 02
Déclenchez une simulation
- 03
Formez ceux qui ont cliqué
Ce qui arrive dans les entreprises comme la vôtre
Le changement de RIB d’un client
Un message arrive au nom d’un de vos clients. Il annonce un changement de domiciliation bancaire et demande que le prochain règlement parte sur le nouveau compte. Le nom du dirigeant est le bon, la signature aussi. L’adresse d’envoi, elle, n’est pas celle du client — mais personne ne la relit, parce que vous en traitez quarante par jour.
Pourquoi ce métier est visé
Vous détenez les coordonnées bancaires de dizaines d’entreprises et vous exécutez leurs paiements. Un seul message crédible suffit à détourner un flux qui n’est même pas le vôtre.
Ce que Safentreprise aurait signalé
- Changement de coordonnées bancaires annoncé par message
- Nom connu, adresse d’envoi extérieure
- Domaine ressemblant à celui du client
- De
- jean.dupont@direction-groupe.net
- Objet
- Virement confidentiel — avant 17h
Sophie, j'ai besoin d'un virement de 47 800 € aujourd'hui, sans passer par la validation habituelle. Dossier confidentiel.
Jean
Signaux mesurés
- Urgence artificielle
- Procédure contournée
- Domaine falsifié
- Signalement
Troisième pilier · protection active
La vigilance ne tient pas toute l'année
Une équipe attentive reste une équipe humaine : un jour de rush, un message bien imité, et la vigilance cède. Safentreprise analyse les messages qui arrivent dans vos boîtes Microsoft 365 et pose un avertissement sur ceux qui portent les signes d'une usurpation — au bon moment, à la bonne personne.
Détection en temps réel, dans la boîte mail
Chaque message entrant est analysé à l'arrivée. Aucun tableau de bord à consulter, aucune alerte à aller chercher : la vérification se fait là où le collaborateur travaille.
Une bannière prévient avant que l'employé agisse
L'avertissement s'affiche en haut du message, avant la lecture et bien avant le virement. C'est le moment où l'alerte change encore quelque chose.
Fonctionne sans configuration
Pas de liste d'expéditeurs à tenir à jour ni de règles à écrire. Safentreprise repère seule l'usurpation d'identité, dès l'activation.
Expéditeur potentiellement usurpé · Risque élevé
Le nom affiché « Jean Dupont » est celui de votre dirigeant, mais ce message provient d’une adresse personnelle extérieure à l’entreprise.
- Domaine grand public
- Demande de virement
- Urgence inhabituelle
- De
- Jean Dupont <j.dupont2024@gmail.com>
- Objet
- Virement urgent — confidentiel
Sophie, je suis en déplacement et je ne peux pas être joint. Merci de régler ce virement de 47 800 € aujourd’hui, sans passer par la validation habituelle.
Jean
Foire aux questions
Safentreprise est un éditeur français qui protège les PME contre la fraude par email. Nous analysons les messages qui arrivent dans les boîtes que vous choisissez et signalons les tentatives de fraude directement dans le message, avant que quelqu’un n’agisse dessus.
La fraude au président, le faux fournisseur, la fausse facture et le changement de coordonnées bancaires. Ces attaques n’exploitent aucune faille technique : elles imitent un courrier ordinaire et passent les filtres antispam.
Non. Safentreprise se raccorde à votre Microsoft 365 par une autorisation administrateur, et la bannière d’alerte apparaît directement dans Outlook — sur ordinateur, mobile et navigateur. Rien à déployer sur les postes, aucun changement de routage de vos emails.
Non. Vous désignez les boîtes à surveiller, et une restriction technique est appliquée dans votre Microsoft 365 pour que nous ne puissions atteindre aucune autre boîte. Cette restriction est vérifiée au raccordement : nous tentons de lire une boîte que vous n’avez pas choisie, et l’échec de cette tentative fait partie de la mise en service.
Le raccordement prend quelques minutes. Le dirigeant désigne les boîtes à surveiller et transmet un lien à son informaticien, qui exécute une commande de son côté. La protection est active dans la foulée.
Il est analysé au moment de la réception et n’est pas conservé. Nous gardons la trace de ce qui a été détecté — expéditeur, objet, motifs — pas le corps du message. Chaque accès est enregistré dans un journal que nous ne pouvons pas modifier.
Testez, formez, protégez vos équipes
Trente minutes suffisent pour voir le dispositif complet sur votre organisation. Nous vous accompagnons ensuite à la mise en place.
Une question avant de vous décider ?
Vous parlez directement au fondateur, pas à un service commercial.